Domain immobilienuelzen.de kaufen?
Wir ziehen mit dem Projekt
immobilienuelzen.de um.
Sind Sie am Kauf der Domain
immobilienuelzen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain immobilienuelzen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Lassen, Ulf: Immobilienfinanzierung und -investitionImmobilienfinanzierung und -investition , Eine Einführung in Praxis und Theorie , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20231120, Produktform: Kartoniert, Autoren: Lassen, Ulf, Seitenzahl/Blattzahl: 464, Keyword: Immobilien; Wertpapiere; Vermögensanlage; Finanzierung, Fachschema: Immobilie, Warengruppe: TB/Wirtschaft/Management, Fachkategorie: Management: Immobilien und Anlagen, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 235, Breite: 158, Höhe: 25, Gewicht: 695, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783503212668, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch für Immobilienmakler und ImmobilienberaterHandbuch für Immobilienmakler und Immobilienberater , Zum Werk Das Werk stellt das differenzierte Tätigkeitsfeld der Immobilienmakler in seinem Gesamtzusammenhang in der Immobilienwirtschaft praxisorientiert dar. Inhalt Es bildet strukturell folgende Themen ab: Das klassische Maklergeschäft Besondere Leistungen des Maklers - Beratung, Bewertung und Finanzierungen Die Rolle des Maklers als Vermögensmanager Rechtsgrundlagen Vorteile auf einen Blick erläutert umfassend alle Bereiche der Maklertätigkeit beleuchtet betriebswirtschaftliche Einzelheiten für die Beurteilung maklerrechtlicher Fragen  Zur Neuauflage Die Neuauflage behandelt erhebliche rechtliche Änderungen. Zum einen werden in dem Werk die ersten Erfahrungen mit dem so genannten Bestellerprinzip beim Kaufobjekten referiert. Zum anderen hat das Gebäudeenergiegesetz (GEG) zu erheblichen kontroversen Diskussionen geführt und wird für alle immobilienwirtschaftlichen Player, wie aber auch Nutzer erhebliche Auswirkung haben, diese werden umfänglich thematisiert. Angesichts einer erheblich gewachsenen Bedeutung der Instandhaltung und Modernisierung vermieteter Immobilien wurde das Werk um ein entsprechendes Kapitel erweitert. Vor dem Hintergrund, der sich veränderten Demografie kommt dem Thema Immobilienverrentung eine stark wachsende Bedeutung zu. Dem wird mit einem zusätzlichen Kapitel Rechnung getragen. Im Online Marketing speziell auch im Bereich Social Media gibt es grundlegende Veränderungen, die Gegenstand der Neuauflage sind. Außerdem entfaltet der Themenkomplex Künstliche Intelligenz (KI) auch für den Immobilienbereich eine große Bedeutung, die in dem Werk behandelt wird. Zielgruppe Für Immobilienmaklerinnen und Immobilienmakler, in der Immobilienwirtschaft tätige sowie mit dem Maklerrecht befasste Juristinnen und Juristen. , Reflektoren > Beleuchtung , Auflage: 4. Auflage, Erscheinungsjahr: 20241130, Produktform: Leinen, Redaktion: Sailer, Erwin~Kippes, Stephan~Rehkugler, Heinz~Saxinger, Andreas, Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 900, Abbildungen: mit ca. 163 Abbildungen, Keyword: Immobilienberater; Immobilienmakler; Immobilienunternehmen; Immobilienwirtschaft; Makler; Maklerprovision; Maklerrecht; Maklervertrag, Fachschema: Makler~Privatrecht~Zivilgesetz~Zivilrecht, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 905 Blätter, Länge: 240, Breite: 160, Höhe: 51, Gewicht: 1550, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und die Verbraucher?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps stark verändert, was es Verbrauchern ermöglicht, bequem nach Immobilien zu suchen und sich virtuelle Besichtigungen anzusehen. Dies hat zu einem erhöhten Wettbewerb auf dem Immobilienmarkt geführt, da potenzielle Käufer und Mieter schneller und effizienter auf Angebote zugreifen können. Gleichzeitig hat die Technologiebranche von der steigenden Nachfrage nach digitalen Immobilienplattformen profitiert und innovative Lösungen entwickelt, um den Prozess der Immobiliensuche weiter zu verbessern. Für Verbraucher bedeutet die Digitalisierung eine größere Auswahl an Immobilien, eine transparentere Suche und eine schnellere Abwicklung von Immobiliengeschäften. **
-
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und die Verbraucher?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps revolutioniert, die es Verbrauchern ermöglichen, schnell und bequem nach Immobilien zu suchen. Dies hat zu einem größeren Angebot an Immobilien und einer erhöhten Transparenz auf dem Markt geführt, was den Wettbewerb unter den Anbietern erhöht hat. Gleichzeitig hat die Technologiebranche von der steigenden Nachfrage nach digitalen Immobiliendienstleistungen profitiert und innovative Lösungen entwickelt, um die Immobiliensuche weiter zu verbessern. Für Verbraucher bedeutet dies eine größere Auswahl, bessere Informationen und eine effizientere Suche nach Immobilien, während der Immobilienmarkt und die Technologiebranche von einem erhöhten Wettbewerb und neuen Geschäftsmöglichkeiten profitieren. **

Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und die Verbraucher?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps revolutioniert, die es den Verbrauchern ermöglichen, Immobilien bequem von zu Hause aus zu durchsuchen. Dies hat zu einer größeren Transparenz und Effizienz auf dem Immobilienmarkt geführt, da potenzielle Käufer und Mieter schneller und einfacher passende Immobilien finden können. Gleichzeitig hat die Digitalisierung auch die Technologiebranche beeinflusst, da Unternehmen innovative Lösungen entwickeln, um die Immobiliensuche weiter zu verbessern, z. B. virtuelle Besichtigungen und 3D-Modelle. Für Verbraucher bedeutet dies eine größere Auswahl und bessere Möglichkeiten, Immobilien zu finden, während der Immobilienmarkt und die Technologiebranche von neuen Geschäftsmö **
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und das Verbraucherverhalten?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps vereinfacht, was es Verbrauchern ermöglicht, schnell und bequem nach Immobilien zu suchen. Dies hat zu einem größeren Angebot an Immobilien und einer erhöhten Transparenz auf dem Immobilienmarkt geführt. Gleichzeitig hat die Technologiebranche von der Entwicklung neuer Tools und Plattformen profitiert, um die Immobiliensuche und den Immobilienkauf zu erleichtern. Das Verbraucherverhalten hat sich durch die Digitalisierung verändert, da Verbraucher nun mehr Kontrolle über ihre Immobiliensuche haben und sich besser informiert fühlen, was zu einer höheren Nachfrage nach personalisierten und effizienten Immobiliensuchlösungen führt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
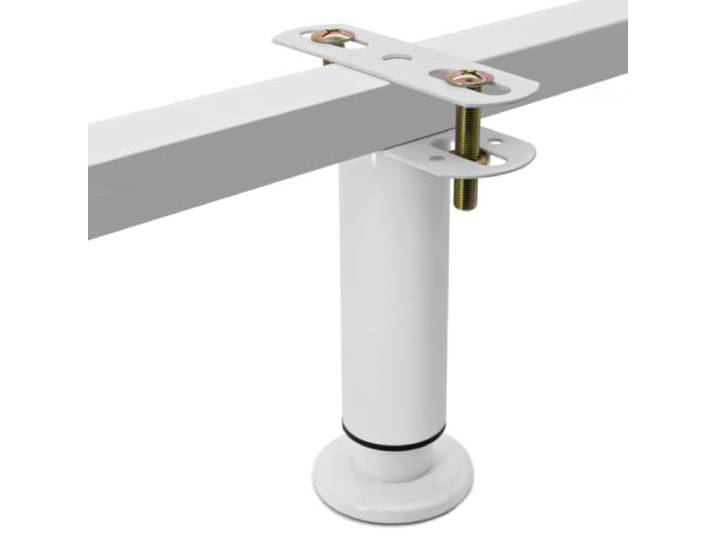
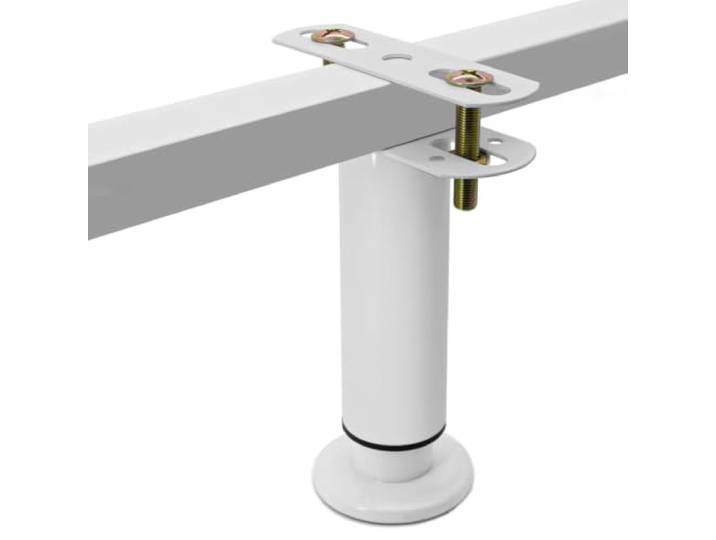
RENLXFI Verstellbare Mittelstützfüße Für Bettrahmen, Weiß Stützblöcke Für Betten In Studentenwohnheimen Oder Mietwohnungen – Zur Verstärkung Instabiler BettgestelleRENLXFI Verstellbare Mittelstützfüße Für Bettrahmen, Weiß Stützblöcke Für Betten In Studentenwohnheimen Oder Mietwohnungen – Zur Verstärkung Instabiler Bettgestelle. Verstärkte Bettstütze: Hilft, schwache Bereiche in der Mitte zu stabilisieren und bietet zusätzlichen Halt für Bettrahmen, die zum Durchhängen neigen. Geeignet zur Verstärkung von Holzlattenrosten, Plattformbetten und älteren Bettrahmen. Nicht als Ersatz für stark beschädigte oder gebrochene tragende Bauteile gedacht. Anpassbar an verschiedene Höhen: Drehen Sie den verstellbaren Fuß, um die Stützhöhe optimal an Ihren Bettrahmen anzupassen. Ziehen Sie nach der Einstellung den Befestigungsring fest, um Bewegungen zu minimieren. Die Höhenverstellung gleicht keine falsch dimensionierten oder strukturell instabilen Bettrahmen aus. Flexible Montage für kompatible Rahmen: Unterstützt die Befestigung mittels Schrauben, Bolzen (mit Zusatzplatte) oder Nägeln an kompatiblen Bettrahmen oder Holzlatten. Bolzenmontage für vorgebohrte Rahmen, Klemmmontage mit Zusatzplatte für Rahmen ohne Bohrungen sowie Nagelmontage für kompatible Holzrahmen. Ziehen Sie nach der Montage den Befestigungsring fest, um Bewegungen zu minimieren. Robuste Stahlstütze: Gefertigt aus kaltgewalztem Stahl mit Einbrennlackierung für Langlebigkeit und Rostbeständigkeit. Jedes Stützbein ist für eine Belastung von bis zu 125 kg ausgelegt. Die tatsächliche Gesamtbelastbarkeit des Bettes hängt von der Anzahl der Stützen und der Konstruktion des Bettrahmens ab. Zusätzliche Stabilität und Bodenschutz durch Gummiauflage: Der 5 cm breite Fuß verteilt die auf eine größere Fläche, während die Gummiauflage Bewegungen und Geräusche bei normaler Nutzung reduziert. Geeignet für kompatible Bodenbeläge. Farbe:Set Of 10151,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lassen, Ulf: Immobilienfinanzierung und -investitionImmobilienfinanzierung und -investition , Eine Einführung in Praxis und Theorie , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20231120, Produktform: Kartoniert, Autoren: Lassen, Ulf, Seitenzahl/Blattzahl: 464, Keyword: Immobilien; Wertpapiere; Vermögensanlage; Finanzierung, Fachschema: Immobilie, Warengruppe: TB/Wirtschaft/Management, Fachkategorie: Management: Immobilien und Anlagen, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 235, Breite: 158, Höhe: 25, Gewicht: 695, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783503212668, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch für Immobilienmakler und ImmobilienberaterHandbuch für Immobilienmakler und Immobilienberater , Zum Werk Das Werk stellt das differenzierte Tätigkeitsfeld der Immobilienmakler in seinem Gesamtzusammenhang in der Immobilienwirtschaft praxisorientiert dar. Inhalt Es bildet strukturell folgende Themen ab: Das klassische Maklergeschäft Besondere Leistungen des Maklers - Beratung, Bewertung und Finanzierungen Die Rolle des Maklers als Vermögensmanager Rechtsgrundlagen Vorteile auf einen Blick erläutert umfassend alle Bereiche der Maklertätigkeit beleuchtet betriebswirtschaftliche Einzelheiten für die Beurteilung maklerrechtlicher Fragen  Zur Neuauflage Die Neuauflage behandelt erhebliche rechtliche Änderungen. Zum einen werden in dem Werk die ersten Erfahrungen mit dem so genannten Bestellerprinzip beim Kaufobjekten referiert. Zum anderen hat das Gebäudeenergiegesetz (GEG) zu erheblichen kontroversen Diskussionen geführt und wird für alle immobilienwirtschaftlichen Player, wie aber auch Nutzer erhebliche Auswirkung haben, diese werden umfänglich thematisiert. Angesichts einer erheblich gewachsenen Bedeutung der Instandhaltung und Modernisierung vermieteter Immobilien wurde das Werk um ein entsprechendes Kapitel erweitert. Vor dem Hintergrund, der sich veränderten Demografie kommt dem Thema Immobilienverrentung eine stark wachsende Bedeutung zu. Dem wird mit einem zusätzlichen Kapitel Rechnung getragen. Im Online Marketing speziell auch im Bereich Social Media gibt es grundlegende Veränderungen, die Gegenstand der Neuauflage sind. Außerdem entfaltet der Themenkomplex Künstliche Intelligenz (KI) auch für den Immobilienbereich eine große Bedeutung, die in dem Werk behandelt wird. Zielgruppe Für Immobilienmaklerinnen und Immobilienmakler, in der Immobilienwirtschaft tätige sowie mit dem Maklerrecht befasste Juristinnen und Juristen. , Reflektoren > Beleuchtung , Auflage: 4. Auflage, Erscheinungsjahr: 20241130, Produktform: Leinen, Redaktion: Sailer, Erwin~Kippes, Stephan~Rehkugler, Heinz~Saxinger, Andreas, Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 900, Abbildungen: mit ca. 163 Abbildungen, Keyword: Immobilienberater; Immobilienmakler; Immobilienunternehmen; Immobilienwirtschaft; Makler; Maklerprovision; Maklerrecht; Maklervertrag, Fachschema: Makler~Privatrecht~Zivilgesetz~Zivilrecht, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 905 Blätter, Länge: 240, Breite: 160, Höhe: 51, Gewicht: 1550, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RENLXFI Verstellbare Mittelstützfüße Für Bettrahmen, Weiß Stützblöcke Für Betten In Studentenwohnheimen Oder Mietwohnungen – Zur Verstärkung Instabiler BettgestelleRENLXFI Verstellbare Mittelstützfüße Für Bettrahmen, Weiß Stützblöcke Für Betten In Studentenwohnheimen Oder Mietwohnungen – Zur Verstärkung Instabiler Bettgestelle. Verstärkte Bettstütze: Hilft, schwache Bereiche in der Mitte zu stabilisieren und bietet zusätzlichen Halt für Bettrahmen, die zum Durchhängen neigen. Geeignet zur Verstärkung von Holzlattenrosten, Plattformbetten und älteren Bettrahmen. Nicht als Ersatz für stark beschädigte oder gebrochene tragende Bauteile gedacht. Anpassbar an verschiedene Höhen: Drehen Sie den verstellbaren Fuß, um die Stützhöhe optimal an Ihren Bettrahmen anzupassen. Ziehen Sie nach der Einstellung den Befestigungsring fest, um Bewegungen zu minimieren. Die Höhenverstellung gleicht keine falsch dimensionierten oder strukturell instabilen Bettrahmen aus. Flexible Montage für kompatible Rahmen: Unterstützt die Befestigung mittels Schrauben, Bolzen (mit Zusatzplatte) oder Nägeln an kompatiblen Bettrahmen oder Holzlatten. Bolzenmontage für vorgebohrte Rahmen, Klemmmontage mit Zusatzplatte für Rahmen ohne Bohrungen sowie Nagelmontage für kompatible Holzrahmen. Ziehen Sie nach der Montage den Befestigungsring fest, um Bewegungen zu minimieren. Robuste Stahlstütze: Gefertigt aus kaltgewalztem Stahl mit Einbrennlackierung für Langlebigkeit und Rostbeständigkeit. Jedes Stützbein ist für eine Belastung von bis zu 125 kg ausgelegt. Die tatsächliche Gesamtbelastbarkeit des Bettes hängt von der Anzahl der Stützen und der Konstruktion des Bettrahmens ab. Zusätzliche Stabilität und Bodenschutz durch Gummiauflage: Der 5 cm breite Fuß verteilt die auf eine größere Fläche, während die Gummiauflage Bewegungen und Geräusche bei normaler Nutzung reduziert. Geeignet für kompatible Bodenbeläge. Farbe:Set Of 10138,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und die Verbraucher?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps stark verändert, was es Verbrauchern ermöglicht, bequem nach Immobilien zu suchen und sich virtuelle Besichtigungen anzusehen. Dies hat zu einem erhöhten Wettbewerb auf dem Immobilienmarkt geführt, da potenzielle Käufer und Mieter schneller und effizienter auf Angebote zugreifen können. Gleichzeitig hat die Technologiebranche von der steigenden Nachfrage nach digitalen Immobilienplattformen profitiert und innovative Lösungen entwickelt, um den Prozess der Immobiliensuche weiter zu verbessern. Für Verbraucher bedeutet die Digitalisierung eine größere Auswahl an Immobilien, eine transparentere Suche und eine schnellere Abwicklung von Immobiliengeschäften. **
-
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und die Verbraucher?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps revolutioniert, die es Verbrauchern ermöglichen, schnell und bequem nach Immobilien zu suchen. Dies hat zu einem größeren Angebot an Immobilien und einer erhöhten Transparenz auf dem Markt geführt, was den Wettbewerb unter den Anbietern erhöht hat. Gleichzeitig hat die Technologiebranche von der steigenden Nachfrage nach digitalen Immobiliendienstleistungen profitiert und innovative Lösungen entwickelt, um die Immobiliensuche weiter zu verbessern. Für Verbraucher bedeutet dies eine größere Auswahl, bessere Informationen und eine effizientere Suche nach Immobilien, während der Immobilienmarkt und die Technologiebranche von einem erhöhten Wettbewerb und neuen Geschäftsmöglichkeiten profitieren. **
-
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und die Verbraucher?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps revolutioniert, die es den Verbrauchern ermöglichen, Immobilien bequem von zu Hause aus zu durchsuchen. Dies hat zu einer größeren Transparenz und Effizienz auf dem Immobilienmarkt geführt, da potenzielle Käufer und Mieter schneller und einfacher passende Immobilien finden können. Gleichzeitig hat die Digitalisierung auch die Technologiebranche beeinflusst, da Unternehmen innovative Lösungen entwickeln, um die Immobiliensuche weiter zu verbessern, z. B. virtuelle Besichtigungen und 3D-Modelle. Für Verbraucher bedeutet dies eine größere Auswahl und bessere Möglichkeiten, Immobilien zu finden, während der Immobilienmarkt und die Technologiebranche von neuen Geschäftsmö **
-
Wie beeinflusst die Digitalisierung die Immobiliensuche und welche Auswirkungen hat dies auf den Immobilienmarkt, die Technologiebranche und das Verbraucherverhalten?
Die Digitalisierung hat die Immobiliensuche durch die Einführung von Online-Plattformen und Apps vereinfacht, was es Verbrauchern ermöglicht, schnell und bequem nach Immobilien zu suchen. Dies hat zu einem größeren Angebot an Immobilien und einer erhöhten Transparenz auf dem Immobilienmarkt geführt. Gleichzeitig hat die Technologiebranche von der Entwicklung neuer Tools und Plattformen profitiert, um die Immobiliensuche und den Immobilienkauf zu erleichtern. Das Verbraucherverhalten hat sich durch die Digitalisierung verändert, da Verbraucher nun mehr Kontrolle über ihre Immobiliensuche haben und sich besser informiert fühlen, was zu einer höheren Nachfrage nach personalisierten und effizienten Immobiliensuchlösungen führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.